AI đang được đưa vào ngày càng nhiều hoạt động của doanh nghiệp, từ phân tích dữ liệu, chăm sóc khách hàng đến phát triển phần mềm và tự động hóa quy trình. Tuy nhiên, việc đưa AI vào vận hành cũng khiến doanh nghiệp phải đối mặt với một vấn đề khác: dữ liệu nội bộ được đưa vào hệ thống AI sẽ được bảo vệ như thế nào? Cùng tìm hiểu bảo mật dữ liệu doanh nghiệp trong quá trình ứng dụng AI ngay bài viết này.
01. Những Rủi Ro Bảo Mật Dữ Liệu Khi Doanh Nghiệp Ứng Dụng AI
Về mặt kiến trúc, các hệ thống AI tạo sinh (Generative AI) hoạt động dựa trên nguyên lý xử lý khối lượng dữ liệu khổng lồ để nhận diện các mẫu (patterns) và dự đoán kết quả.
a. Rủi ro ghi nhớ và tái hiện dữ liệu huấn luyện
Một số mô hình có thể ghi nhớ và trong những điều kiện nhất định tái hiện một phần dữ liệu đã xuất hiện trong quá trình huấn luyện hoặc tinh chỉnh. Mức độ rủi ro phụ thuộc vào kiến trúc mô hình, dữ liệu, quy trình huấn luyện và cơ chế kiểm soát.
b. Nguy cơ đầu độc dữ liệu
Kẻ tấn công có thể can thiệp vào tập dữ liệu đầu vào nhằm làm sai lệch hành vi của mô hình, dẫn đến các quyết định kinh doanh sai lầm hoặc lỗ hổng hệ thống.
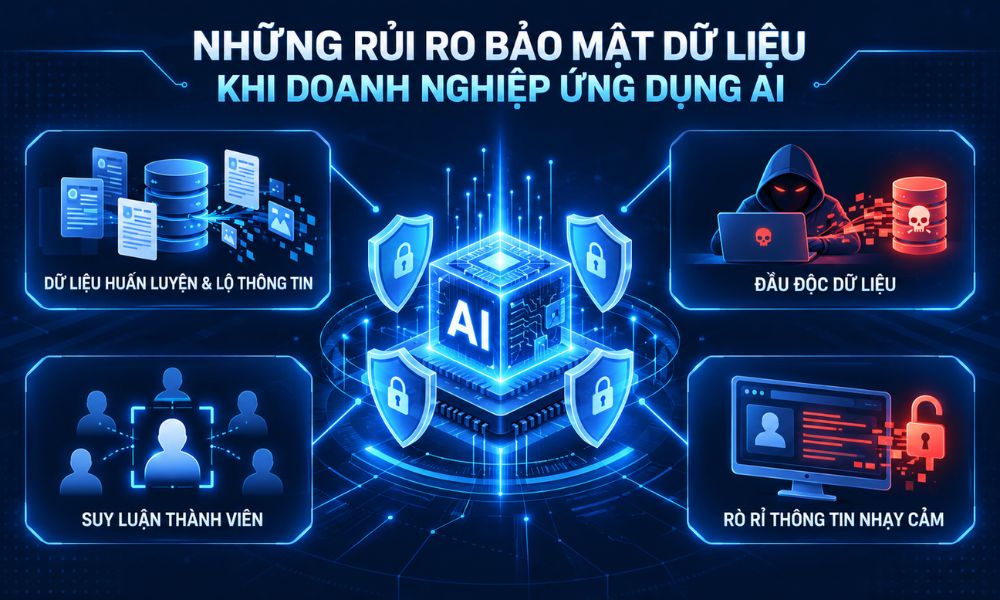
c. Tấn công suy luận thành viên
Kẻ gian lợi dụng các đầu ra của mô hình để xác định xem một bản ghi dữ liệu cụ thể (chẳng hạn như thông tin khách hàng hoặc tài chính nội bộ) có nằm trong tập dữ liệu huấn luyện hay không.
d. Rò rỉ thông tin nhạy cảm
Dữ liệu cá nhân, thông tin tài chính, mã nguồn, thông tin xác thực hoặc bí mật kinh doanh có thể bị tiết lộ thông qua đầu vào, đầu ra hoặc cách hệ thống AI kết nối với các nguồn dữ liệu nội bộ.
>> TÌM HIỂU THÊM KINH NGHIỆM ĐÚC KẾT TỪ LÂU:
02. Các Thách Thức Pháp Lý Và Tuân Thủ Quốc Tế
Việc áp dụng AI đòi hỏi doanh nghiệp phải đối mặt với các khung khổ pháp lý ngày càng ngặt nghèo về quyền riêng tư và bảo vệ dữ liệu cá nhân. Tại Việt Nam, doanh nghiệp cần lưu ý Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 và các văn bản hướng dẫn có liên quan. Luật có hiệu lực từ ngày 01/01/2026.
a. Minh bạch và khả năng truy xuất
Doanh nghiệp cần xác định dữ liệu nào được sử dụng, AI được triển khai cho mục đích gì, dữ liệu được xử lý ở đâu và ai có quyền truy cập. Với những trường hợp pháp luật hoặc chính sách quản trị yêu cầu, doanh nghiệp cần có khả năng cung cấp thông tin phù hợp về quá trình xử lý.
b. Quyền xóa dữ liệu và khả năng đáp ứng yêu cầu của chủ thể dữ liệu
Doanh nghiệp cần xác định dữ liệu cá nhân đang được lưu trữ, xử lý ở đâu và trong những hệ thống AI nào. Từ đó xây dựng quy trình tiếp nhận, xác minh và xử lý các yêu cầu liên quan đến dữ liệu theo quy định pháp luật và chính sách áp dụng.
c. Kiểm soát quyền truy cập và phạm vi xử lý dữ liệu
Đảm bảo dữ liệu khách hàng và nhân viên chỉ được truy cập, sử dụng và xử lý trong phạm vi mục đích đã xác định, quyền được cấp và các thỏa thuận với nhà cung cấp dịch vụ AI.
03. Khung Quản Trị Rủi Ro Dữ Liệu AI Dành Cho Doanh Nghiệp
Để thiết lập một hệ thống phòng thủ vững chắc, các nhà lãnh đạo công nghệ cần triển khai một khung quản trị toàn diện dựa trên bốn trụ cột chiến lược sau đây:
a. Phân loại và làm sạch dữ liệu
Trước khi cho phép bất kỳ hệ thống AI nội bộ hay bên thứ ba nào tiếp cận kho dữ liệu, doanh nghiệp bắt buộc phải thực hiện quy trình phân loại nghiêm ngặt. Dữ liệu được chia thành các cấp độ: Công khai, Nội bộ, Bí mật và Tuyệt mật.
Các thông tin định danh cá nhân (PII), thông tin tài chính và sở hữu trí tuệ phải được áp dụng các thuật toán ẩn danh hóa (anonymization) hoặc giả danh hóa (pseudonymization) trước khi đưa vào môi trường xử lý của AI.
b. Kiểm soát mô hình triển khai
Doanh nghiệp cần cân nhắc kỹ lưỡng giữa các mô hình triển khai để tối ưu hóa bài toán bảo mật:
-
Mô hình/dịch vụ AI công cộng: Rủi ro phụ thuộc vào chính sách dữ liệu của từng nhà cung cấp.
-
Private Cloud / Enterprise AI: Có thể cung cấp nhiều cơ chế kiểm soát dữ liệu, quyền truy cập, lưu trữ và kết nối mạng chặt chẽ hơn.
-
Mô hình Bản địa (On-Premises): Cho phép doanh nghiệp kiểm soát trực tiếp hạ tầng, dữ liệu và quyền truy cập.
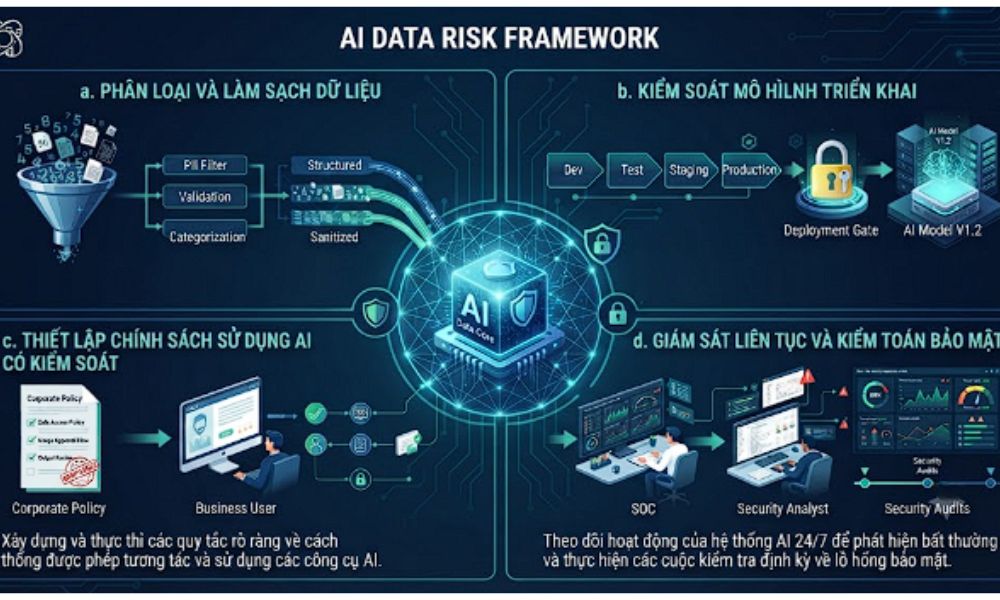
c. Thiết lập chính sách sử dụng AI có kiểm soát
Ban hành quy chế nội bộ rõ ràng đối với toàn thể nhân sự về những gì được phép và không được phép đưa vào các công cụ AI tạo sinh. Việc sao chép mã nguồn độc quyền (proprietary source code), dữ liệu khách hàng chưa qua xử lý hay các chiến lược kinh doanh cốt lõi vào các giao diện AI công cộng phải được xem là hành vi vi phạm kỷ luật bảo mật nghiêm trọng.
d. Giám sát liên tục và kiểm toán bảo mật
Ứng dụng các giải pháp Quản lý Thông tin và Sự kiện Bảo mật (SIEM) tích hợp AI để phát hiện các bất thường trong hành vi truy cập dữ liệu. Đồng thời, cần tiến hành các đợt kiểm thử thâm nhập định kỳ đối với các ứng dụng tích hợp AI nhằm phát hiện sớm các lỗ hổng kiểu mới như tiêm nhiễm lời nhắc gián tiếp.
Đối với AI Agent, doanh nghiệp cần áp dụng nguyên tắc đặc quyền tối thiểu (least privilege), giới hạn quyền gọi công cụ/API và yêu cầu phê duyệt của con người đối với các hành động có tác động lớn đến dữ liệu hoặc hệ thống.
CẦN TƯ VẤN VỀ ĐÀO TẠO AI CHO DOANH NGHIỆP
04. Giải đáp thắc mắc: Bảo mật dữ liệu doanh nghiệp khi ứng dụng AI
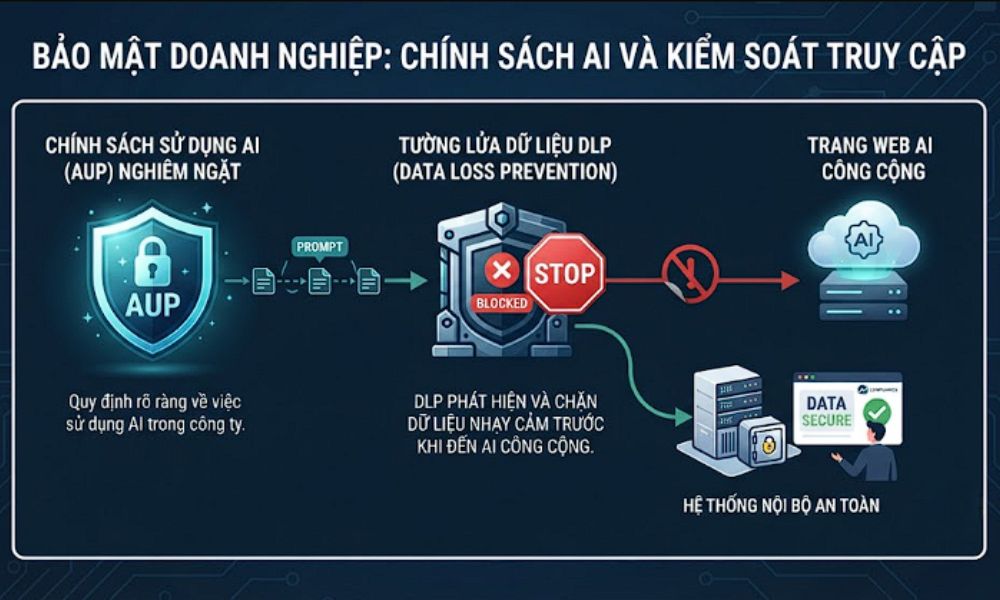
a. Doanh nghiệp nên làm gì để ngăn chặn nhân viên rò rỉ dữ liệu qua các công cụ AI công cộng như ChatGPT?
Doanh nghiệp cần ban hành chính sách sử dụng AI (AUP) nghiêm ngặt, kết hợp với việc triển khai các giải pháp tường lửa dữ liệu (Data Loss Prevention – DLP) nhằm chặn các truy cập đến trang web AI công cộng.
b. Sự khác biệt cốt lõi giữa việc sử dụng API của các mô hình ngôn ngữ lớn (LLM) và giao diện web công cộng về mặt bảo mật là gì?
Khi lựa chọn API hoặc dịch vụ AI doanh nghiệp, cần kiểm tra cụ thể chính sách lưu trữ dữ liệu, sử dụng dữ liệu để huấn luyện, thời gian lưu giữ, quyền truy cập của nhà cung cấp và các điều khoản xử lý dữ liệu.
c. Làm thế nào để kiểm tra xem một mô hình AI tích hợp nội bộ có đang bị tấn công theo hình thức tiêm nhiễm lời nhắc (Prompt Injection) hay không?
Doanh nghiệp cần kết hợp kiểm soát đầu vào, xác thực quyền truy cập, giới hạn quyền của AI, kiểm soát đầu ra và kiểm thử đối kháng. Đồng thời, cần kiểm thử cả prompt trực tiếp và nội dung bên ngoài mà AI có thể truy xuất.
05. Tầm Nhìn Chiến Lược Và Hướng Đi Tương Lai
Trí tuệ Nhân tạo không thể tách rời khỏi chiến lược quản trị dữ liệu tổng thể của doanh nghiệp. Việc xem nhẹ bảo mật dữ liệu trong quá trình ứng dụng AI có thể dẫn đến những tổn thất nặng nề về uy tín thương hiệu, các khoản phạt tuân thủ pháp lý khổng lồ và mất lợi thế cạnh tranh.
Trong bối cảnh năm 2026, doanh nghiệp không chỉ cần quan tâm đến tốc độ ứng dụng AI mà còn phải cân bằng giữa đổi mới, quản trị rủi ro và bảo mật dữ liệu. Doanh nghiệp cần quản trị chủ động, đưa các tiêu chuẩn an toàn thông tin vào từng dòng mã lệnh và quyết định chiến lược liên quan đến Trí tuệ Nhân tạo.
BÀI VIẾT LIÊN QUAN
Bật Mí Quản Trị Tri Thức Cùng Gemini Notebook Doanh Nghiệp
Trong doanh nghiệp, tri thức thường nằm rải rác ở nhiều nơi: tài liệu Google
Th9
Chia Sẻ Ứng Dụng AI Agent Cho Doanh Nghiệp
AI Agent trong Gemini được Google phát triển theo hướng cho phép người dùng tạo
04 Bước Tự Động Hóa Quy Trình Doanh Nghiệp Không Cần Code
Tối ưu hóa vận hành và cắt giảm các thao tác thủ công là chìa
Th9
Làm Chủ Gemini Và Notebook: Đột Phá Năng Suất Làm Việc
Áp lực công việc văn phòng ngày càng gia tăng đòi hỏi nguồn nhân lực
Th9
05 Bước Xây Dựng Nguồn Dữ Liệu Doanh Nghiệp Chuẩn
Trí tuệ nhân tạo (AI) đang chuyển mình từ một công nghệ mang tính thử
Th9
Giải Pháp Đào Tạo AI Doanh Nghiệp: Xóa Bỏ Nỗi Đau Vận Hành
Trong năm 2026, nhiều doanh nghiệp đang phải đối mặt với một thực tế ngày